Falcata 365

Convierte a tu equipo en la defensa más difícil de romper.

Falcata 365 no solo entrena a tu equipo para que no cometa errores.
Construye el sistema para que, si alguien los comete, el daño sea mínimo.
Durante todo el año, sin añadir carga de trabajo al equipo técnico.

Solicitar propuesta para mi empresa →

El problema que ninguna herramienta resuelve

Tu stack técnico probablemente esté bien. Endpoint protection, MFA activo, filtro de correo.

Y aun así, una persona de tu equipo puede dejar sus credenciales en una página clonada de Microsoft Teams porque el correo parecía completamente normal.

Los controles técnicos reducen la superficie de ataque técnica. No la humana. El BEC, el phishing dirigido y la ingeniería social no explotan vulnerabilidades de software. Explotan la confianza, la urgencia y los procesos internos de tu empresa.

Y eso no lo detecta ningún SIEM. Ningún EDR. Ningún antivirus.

40.000€ – 150.000€

Coste medio de un incidente de Business Email Compromise para una empresa de 30–200 empleados en España.

Cómo funciona el programa

Ataque y aprendizaje real - El núcleo

La mayoría de programas de formación trabajan sobre escenarios hipotéticos. Nosotros trabajamos sobre escenarios que le han pasado a tu empresa y a otras de tu sector.

Cada campaña se diseña a partir de inteligencia real. Dominios de tus proveedores habituales, plataformas que usa tu equipo, estructura de departamentos y perfiles públicos.

Cuando alguien comete un error en el simulacro, le enseñamos qué técnica usamos, qué señales había, qué tendría que haber pasado. El cambio de comportamiento se produce porque el empleado ya vivió la situación. La dificultad de las campañas escala cuando el equipo mejora.
Contenemos el daño en caso de que alguien falle - El blindaje

Entrenar al equipo reduce la probabilidad de error. No la elimina. Por eso, Falcata 365 también trabaja sobre lo que ocurre después de que alguien cometa un fallo.

Durante el programa identificamos y configuramos los controles técnicos que limitan el alcance del daño. Como políticas anti-spoofing, reglas de reenvío externo, revisión de configuraciones MFA o restricciones en permisos de descarga. A partir de ahí diseñamos los protocolos operativos que el equipo adopta como hábito: verificación de dos pasos de transferencias urgentes, validación de proveedores nuevos, escalado ante correos sospechosos.

Un fallo humano aislado no debería convertirse en un incidente grave. Ese es el objetivo de esta capa.

Tu superficie de riesgo cambia cada semana - Inteligencia continua

Una incorporación nueva, una publicación en LinkedIn, un cambio de proveedor. La exposición de tu organización no es estática. Monitorizamos de forma continua los cambios en tu huella digital, el registro de dominios lookalike por terceros y la aparición de perfiles críticos en fuentes abiertas.

Escaneamos además bases de datos de filtraciones en busca de credenciales de tu dominio. Una credencial filtrada sin detectar es una puerta abierta de duración indefinida.

Si se detecta algo relevante, notificamos de inmediato

Al final del año

Un número que resume todo: el Human Risk Score

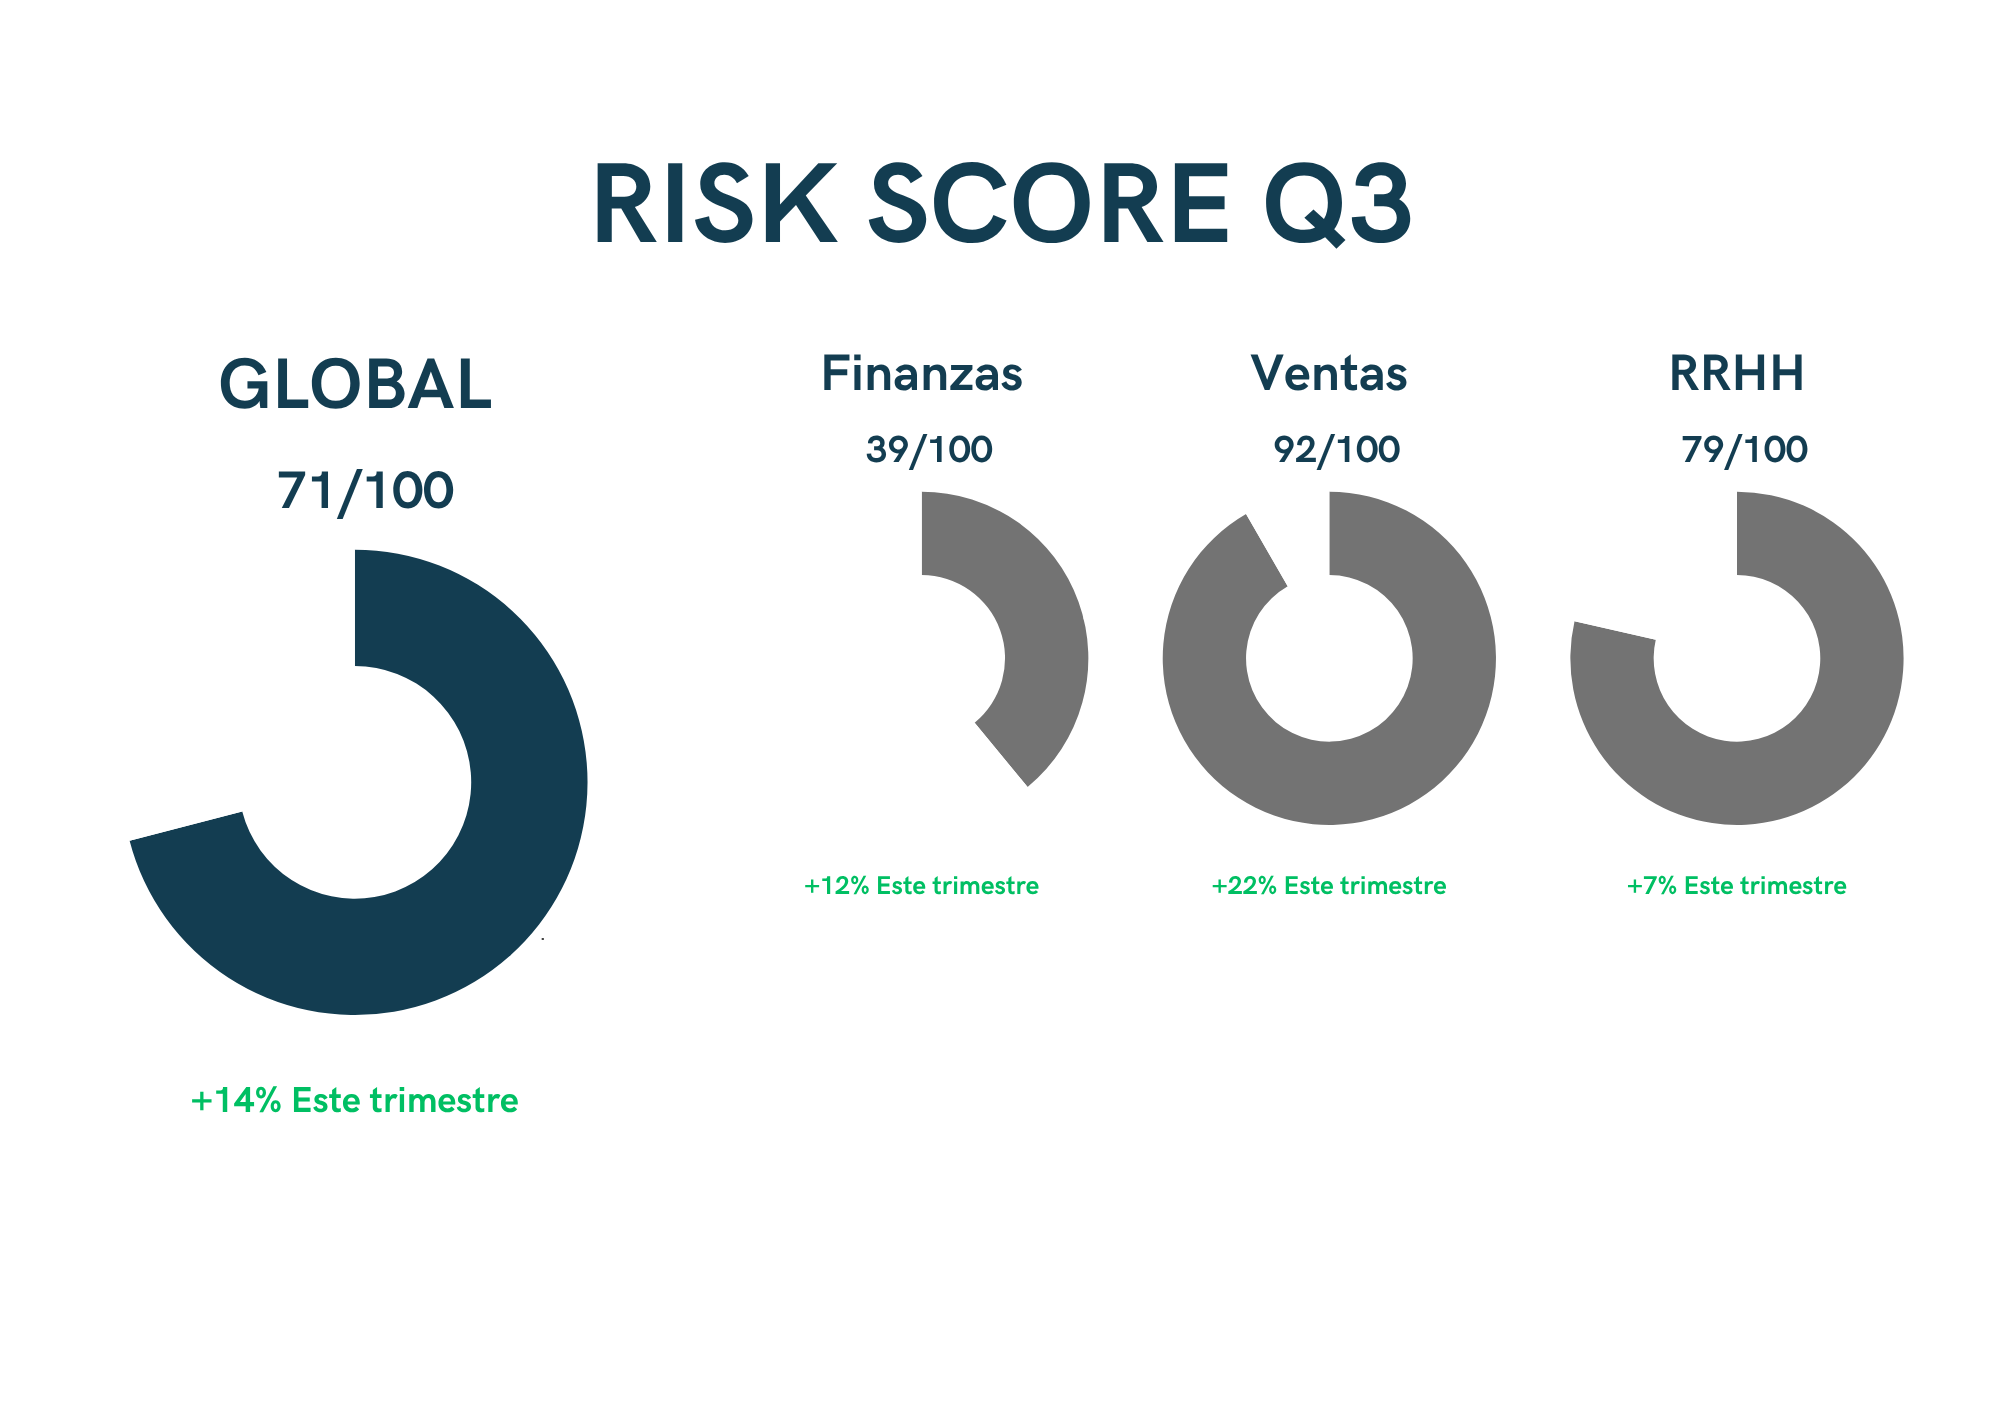
Cada trimestre entregamos un informe con la evolución del riesgo humano de tu empresa y sus departamentos.

No solo métricas internas de plataforma, un indicador que integra tasa de compromiso en simulaciones, exposición pública activa, cobertura de incorporaciones y credenciales detectadas. El informe anual es un documento presentable a dirección, consejo o auditores como evidencia de gestión activa del riesgo.

Un CIO puede leerlo. Un CFO puede entenderlo. Un auditor puede validarlo.

Informe human risk score

Solicita una propuesta adaptada a tu empresa

Analizamos tu sector, tamaño y exposición actual y te enviamos una propuesta concreta. Sin compromiso.